Datum: Dinsdag 26 januari 2027 van 16:00 tot 19:00 uur | Locatie: De Werkvilla, Hilversum | Prijzen: Deelname is kosteloos voor leden van NCD
Exclusief voor commissarissen en toezichthouders.
Cybersecurity staat steeds vaker op de agenda van de raad van commissarissen. Maar betekent dat ook dat commissarissen voldoende inzicht hebben om effectief toezicht te houden?
Uit internationaal onderzoek naar Cybersecurity Board Reporting blijkt dat slechts 24% van de ondervraagde boardleden in 2026 vindt dat zij de juiste informatie ontvangen om cybersecurityrisico’s en -kansen te beoordelen. Tegelijkertijd ontbreekt binnen veel raden de specifieke expertise om het management kritisch te bevragen.
Hoe zorg je dat cybersecurity meer wordt dan een technisch agendapunt? En hoe ontwikkel je als commissaris voldoende inzicht om de juiste vragen te stellen, risico’s te beoordelen en het strategische gesprek met het management te verdiepen?
Volgende startdatum: 26 januari 2027
Cybersecurity is niet langer uitsluitend een verantwoordelijkheid van de IT-afdeling. Digitale dreigingen kunnen directe gevolgen hebben voor de continuïteit, reputatie en strategische positie van een organisatie. Daarmee is cybersecurity een wezenlijk onderdeel geworden van goed bestuur en effectief toezicht.
Toch blijkt uit internationaal onderzoek dat de informatievoorziening tussen management en toezichthouders nog lang niet altijd aansluit op wat de board nodig heeft. Rapportages zijn regelmatig technisch van aard, terwijl de verbinding met bedrijfsrisico’s, strategische keuzes en besluitvorming onvoldoende duidelijk wordt.
In deze masterclass staat de vraag centraal hoe je als commissaris of toezichthouder daadwerkelijk grip krijgt op cybersecurity, zonder zelf cybersecurityspecialist te hoeven worden.
Aan de hand van de resultaten van internationaal onderzoek uit 2025 en 2026 verken je de belangrijkste uitdagingen rondom Cybersecurity Board Reporting. Je krijgt inzicht in de informatiekloof tussen bestuur en toezicht, de rol van cybersecurityexpertise binnen de raad en het belang van rapportages die bijdragen aan begrip en besluitvorming.
Een belangrijk uitgangspunt is de zogenoemde warme handdruk tussen board en management. Effectief toezicht vraagt niet alleen om relevante en begrijpelijke informatie vanuit het management, maar ook om actieve betrokkenheid, voldoende kennis en kritische vragen vanuit de raad.
De masterclass biedt daarmee een bestuurlijk perspectief op cybersecurity, waarbij niet de technologie zelf, maar de kwaliteit van het toezicht en de dialoog centraal staat.
Cybersecurity is inmiddels een vast onderdeel van het risicolandschap van organisaties. Maar hoe vertaalt dit zich naar de verantwoordelijkheid van commissarissen en toezichthouders?
We verkennen waarom cybersecurity niet alleen een technisch vraagstuk is en welke betekenis het heeft voor de strategie, bedrijfsvoering en continuïteit van organisaties. Daarbij kijken we naar de rol van de raad en de vraag wat effectief toezicht op digitale risico’s daadwerkelijk inhoudt.
Internationaal onderzoek naar Cybersecurity Board Reporting laat zien dat er aanzienlijke ruimte is voor verbetering in de informatievoorziening aan boards.
We bespreken de belangrijkste bevindingen uit 2025 en 2026, waaronder het verschil tussen de informatie die management denkt te verstrekken en wat boardleden daadwerkelijk nodig hebben. Ook kijken we naar de kwaliteit van rapportages, de beschikbare expertise binnen raden en de impact die cybersecuritybriefings hebben op het vertrouwen van toezichthouders.
Welke informatie heeft een commissaris nodig om cybersecurityrisico’s te begrijpen en effectief toezicht te houden?
In dit onderdeel staat de kwaliteit van Cybersecurity Board Reporting centraal. We onderzoeken hoe informatie over digitale risico’s kan worden verbonden aan bedrijfsrisico’s, strategische keuzes en besluitvorming. Ook komt de vraag aan bod hoe een raad kan beoordelen of de eigen kennis en expertise voldoende zijn om het management kritisch te bevragen.
Effectieve cybersecuritygovernance vraagt inspanning van beide kanten. Het management moet begrijpelijke, relevante informatie leveren, terwijl de raad actief verantwoordelijkheid neemt voor het eigen begrip en de kwaliteit van de vragen die worden gesteld.
We bespreken welke vragen commissarissen aan het management zouden moeten stellen, welke verwachtingen zij mogen hebben van cybersecurityrapportages en hoe beide partijen kunnen bijdragen aan een betekenisvolle dialoog.
Het uitgangspunt is helder: het doel van Cybersecurity Board Reporting is niet méér informatie, maar beter begrip en effectiever toezicht.
Deze masterclass is ontwikkeld voor commissarissen, toezichthouders en bestuurders die hun inzicht in cybersecurity als strategisch en bestuurlijk vraagstuk willen verdiepen.
De masterclass is in het bijzonder relevant voor professionals die verantwoordelijk zijn voor risicobeheersing, governance en strategische besluitvorming, maar zelf geen technische cybersecurityachtergrond hebben.
Technische voorkennis is niet vereist. De nadruk ligt op de bestuurlijke verantwoordelijkheid, de kwaliteit van informatievoorziening en het voeren van het juiste gesprek tussen bestuur en toezicht.
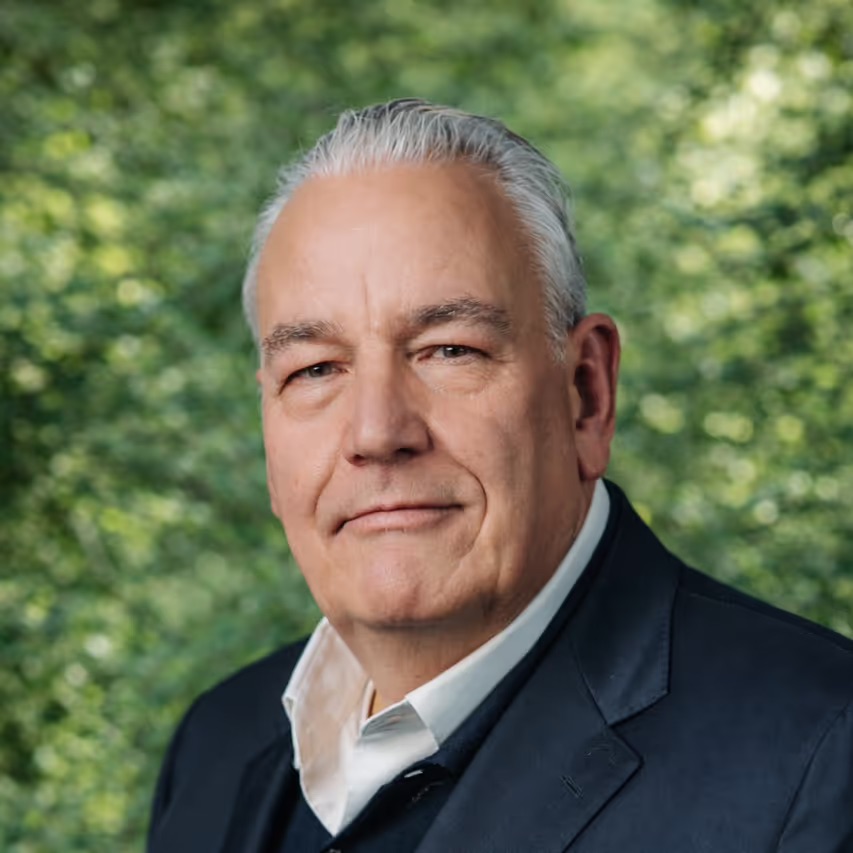
Cees de Boer is een ervaren commissaris en toezichthouder met uitgebreide expertise op het gebied van finance, risicomanagement en cybersecurity. Hij heeft ruim 20 jaar ervaring bij Deloitte, waar hij onder andere de functies van CFO van Deloitte Nederland en Global Deputy Risk Leader vervulde. In die laatste rol was hij onder meer verantwoordelijk voor cybersecurity en privacy.
Als senior toezichthouder combineert Cees zijn financiële en risicomanagementexpertise met een diepgaand begrip van de bestuurlijke uitdagingen rondom digitale veiligheid. Hij is momenteel betrokken bij een internationaal onderzoek naar Cybersecurity Board Reporting in 13 landen. Dit onderzoek richt zich op de kwaliteit van cybersecurityrapportages en de informatie-uitwisseling tussen bestuur en toezicht.
Met zijn ervaring aan zowel de bestuurlijke als toezichthoudende kant brengt Cees een waardevol perspectief op cybersecurity in de boardroom. Hij laat zien hoe commissarissen en toezichthouders, zonder zelf technisch specialist te zijn, de juiste vragen kunnen stellen en een betekenisvolle dialoog met het management kunnen voeren.
Na afloop van deze masterclass:
Wil je meer informatie over de masterclass? Neem contact op met Priscilla van den Born, coördinator NCD Academy.
Aanmelden kan via onderstaande button.
Na het volgen van deze masterclass ontvang je 2 PE-punten.
Dinsdag 26 januari 2027
van 16:00 tot 19:00 uur
De Werkvilla
Graaf Florislaan 40
Hilversum
Let op: bij meer dan 14 personen wijken we uit naar de Werkvilla in Amersfoort. Houdt hier alvast rekening mee met uw reistijd.


Meld u aan voor onze nieuwsbrief en blijf op de hoogte van relevante ontwikkelingen.

 MijnNCD


